cPanel & WHM 的 EmailTrack 功能中发现了一个严重的 SQL 注入漏洞。该漏洞由 cPanel 于 2026 年 9 月 8 日披露,影响所有受支持的版本。该漏洞允许拥有邮件相关权限的已认证 cPanel虚拟主机帐户持有者最终在底层主机上执行 root 级别的代码。
cPanel 和 WHM EmailTrack SQL 注入/Root 代码执行漏洞
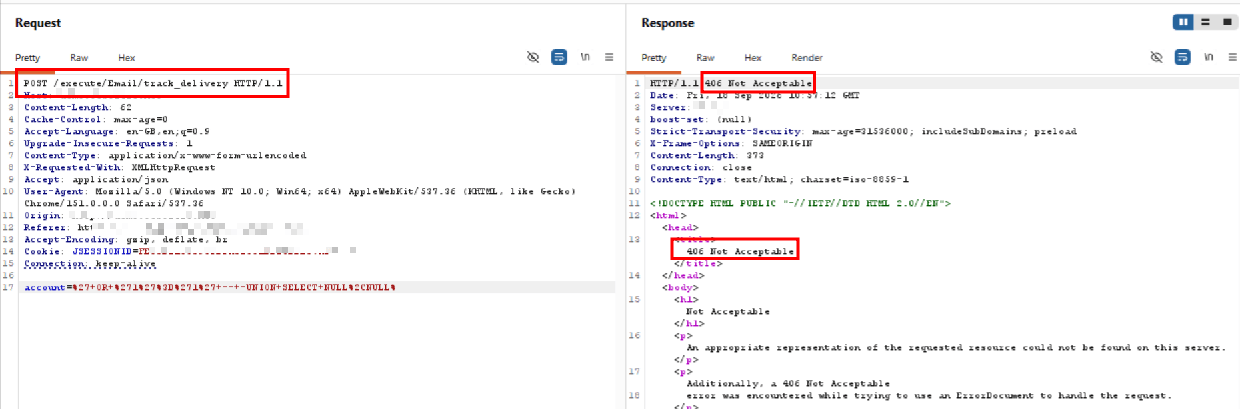
CVE-2026-67401 是 EmailTrack 中的一个SQL 注入漏洞。EmailTrack 是 cPanel 和 WHM 的一个模块,用于跟踪电子邮件统计信息。服务器客户会获得一个具有特定权限集(包括邮件管理权限)的标准 cPanel 帐户,而主机提供商则通过 WHM 以 root 用户身份控制整台服务器。EmailTrack 的 SQL 注入漏洞打破了这种权限隔离。拥有邮件相关权限的帐户持有者可以通过 SQL 注入利用 EmailTrack 的功能。
成功利用该漏洞后,已通过身份验证的 cPanel账户持有者可以在服务器上创建任意文件。据 cPanel 称,成功利用该漏洞最终会导致代码以 root 用户身份执行,从而使攻击者获得服务器的完全控制权。
cPanel 的公告没有公布具体的请求参数、SQL 语句,也没有公布文件创建与 root 执行之间的确切机制。
CVE-2026-67401 的影响范围
所有受支持的 cPanel 和 WHM 版本均受影响。cPanel已针对每个版本发布了补丁:11.110(已在 11.110.0.143 中修复)、11.134(已在 11.134.0.55 中修复)、11.136(已在 11.136.0.39 中修复)、11.138(已在 11.138.0.4 中修复)以及 WP Squared(已在 11.138.1.9 中修复)。在确认服务器是否受影响之前,请务必对照此列表确认每台受管服务器的版本号和当前版本。
CVE-2026-67401:补丁和修复步骤
请按以下步骤顺序进行补救,以消除暴露:
- 在进行任何操作之前,请先清点所有受管理的 cPanel & WHM 或 WP2 服务器。列出所有服务器,然后检查每台服务器运行的版本和发布行号。
- 更新到该版本系列的修复版本。运行 /usr/local/cpanel/scripts/upcp –force 命令,或直接从 WHM 触发更新。
- 首先应优先考虑多租户和共享主机环境,因为多个帐户可能具有利用此漏洞所需的邮件相关权限,这可能会增加安全漏洞造成的影响。
- 审核所有租户的邮件帐户权限。触发点是标准邮件帐户,因此除了进行边界级检查外,组织还应审查受影响的帐户和应用程序活动。
- 检查所有运行未打补丁版本的服务器是否存在先前被入侵的迹象。查看身份验证日志、管理员操作历史记录以及异常文件更改。打补丁可以彻底修复漏洞,但并不能证明在打补丁之前没有发生过任何安全事件。
AppTrana 对 CVE-2026-67401 的覆盖范围
从 CVE-2026-67401 漏洞出现之初, AppTrana 就已为客户提供了保护,使其免受该漏洞的攻击。AppTrana 默认提供自主防护,检查对 EmailTrack 模块的请求,并阻止符合已知 SQL 注入攻击模式的有效载荷。这为团队在修补受影响的 cPanel 和 WHM 实例以及审核是否存在先前入侵迹象时提供了一层保护。