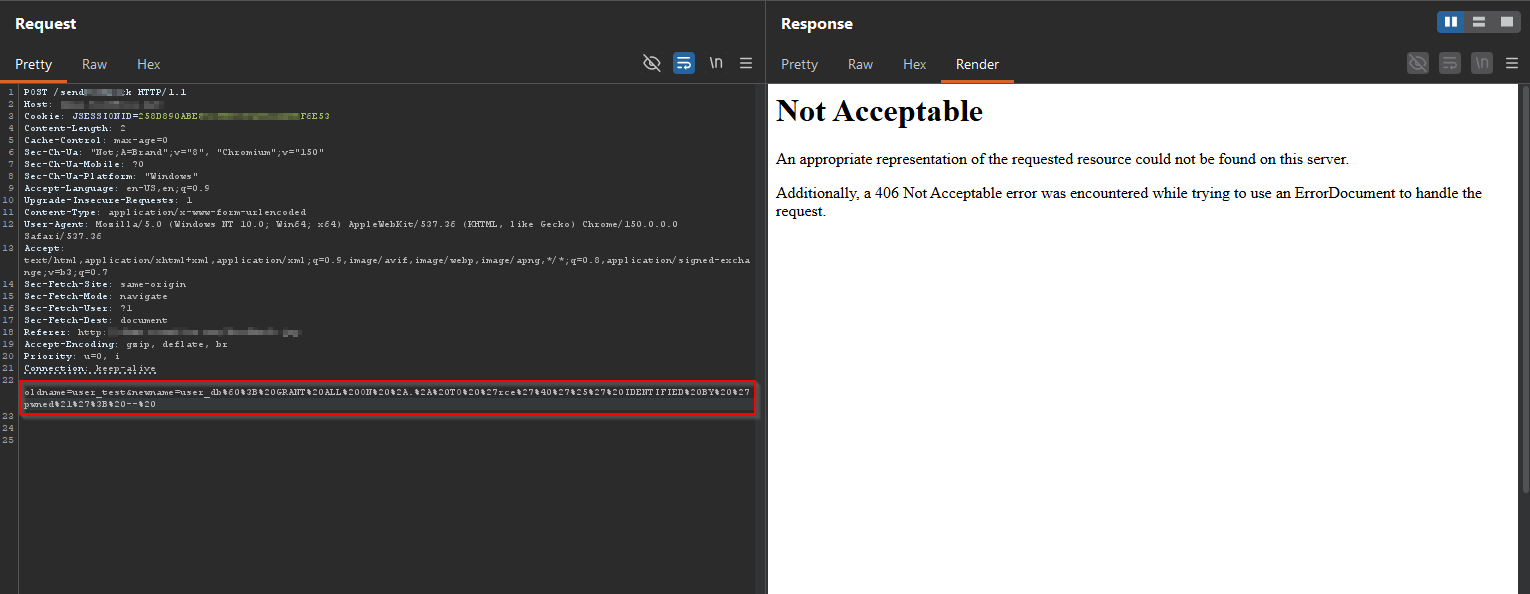
主机环境运行基于一个基本假设:权限受限的帐户应该保持权限受限状态。CVE-2026-58048 破坏了 cPanel 和 WHM 中的这一假设。
任何拥有 MySQL 或 MariaDB 功能访问权限的已认证账户,包括标准的低权限托管账户,现在都可以通过数据库重命名操作提升至根级数据库权限。目前已有公开的概念验证,这意味着利用此漏洞的门槛很低,而采取行动的时间窗口也很短。
数据库重命名漏洞如何升级为 root 访问权限
严重程度
批判的
CVSS V4.X 基本评分
9.4
漏洞利用程序已公开
是的
利用复杂性
低的
向量
CVSS:4.0/AV:N/AC:L/AT:N/PR:L/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H
CVE-2026-58048 是 cPanel & WHM 数据库管理功能中的一个SQL 注入和权限提升漏洞,其核心是 UAPI Mysql::rename_database 函数。根本原因是数据库重命名操作期间未能正确保留 SQL 模式。通常情况下,普通账户发出的命令会以其自身的受限权限运行。由于此漏洞,在重命名操作期间发出的某些命令会以数据库 root 用户的提升权限执行。
实际上,一个原本只能访问自身数据库的托管账户,却可以触发以 root 用户身份运行的 SQL 语句。其后果并非仅仅是信息泄露,而是对 MySQL 或 MariaDB 实例的完全控制。在某些服务器配置下,这种数据库级别的入侵甚至可能蔓延至操作系统级别。对于多个客户或团队共享同一个 cPanel 实例的环境而言,这意味着一个低信任度的账户就可能成为入侵同一服务器上其他所有用户数据的潜在入口。
该攻击途径已通过身份验证,且攻击目标是远程的。攻击者只需要一个拥有 MySQL/MariaDB 功能访问权限的低权限账户即可,这在共享主机方案中是一种相当常见的基本权限。正是这种常见的访问权限要求加上灾难性的后果,使得该漏洞的严重性不容忽视。
CVE-2026-58048:受影响版本
| 细节 | 价值 |
|---|---|
| 受影响的版本 | cPanel 和 WHM,所有安全版本发布之前的版本均受支持。 |
| 也受到影响 | WP Squared 138.1.6 及更早版本 |
| 权威补丁指南 | support.cpanel.net针对 CVE-2026-58048 的供应商公告 |
任何拥有相关数据库功能访问权限的已认证 cPanel 帐户都可以通过 HTTP 访问此易受攻击的功能,因此可利用的范围并不局限于特定情况。它广泛适用于所有向最终用户公开 MySQL/MariaDB 管理权限的 cPanel 部署,而这通常是大多数虚拟主机和经销商主机配置的默认设置。由于 cPanel 会频繁发布安全更新,因此请以厂商发布的安全公告为准,以获取准确的补丁版本号。
CVE-2026-58048:为什么这个漏洞很重要
风险主要集中在多租户虚拟主机上。网络主机商、代理商或经销商在共享的 cPanel 基础架构上运行多个客户网站时,通常会默认分配低权限账户,并假定这些账户是安全的。然而,CVE-2026-58048 漏洞打破了这种限制。一个被攻破或恶意利用的低权限账户即可提升至数据库根级访问权限,这意味着该实例上的每个数据库都可能遭到泄露或篡改。
爆炸半径:如果除了数据库升级之外,操作系统级别的入侵也是可能的,那么影响将完全超出数据库层,蔓延到服务器本身。
对于运行自有专用 cPanel 实例的组织而言,风险相对较小。但如果实例未打补丁,任何拥有数据库功能访问权限的内部团队成员、承包商或自动化服务帐户都可能获得 root 权限。这会将普通的内部权限问题演变成彻底的入侵局面。
CVE-2026-58048:缓解建议
由于该漏洞存在于 cPanel 自身的数据库管理功能中,以下步骤有助于在每个阶段减少和控制风险:
应用 cPanel 的官方安全版本
一旦在您的环境中验证通过,请立即应用此补丁。请参考供应商提供的公告以获取确切的补丁版本号,因为这是针对该底层漏洞的唯一完整修复方案。
限制低信任帐户的数据库重命名功能。
这是该漏洞利用的特定功能,因此限制谁可以直接调用它,可以减少漏洞暴露,直到应用补丁为止。
审核 MySQL/MariaDB 功能访问
检查哪些帐户目前在共享或经销商主机实例上拥有此访问权限,并从任何实际上不需要此访问权限的帐户中删除此权限。
检查日志中是否存在异常的重命名或权限活动
尤其要注意那些通常不执行管理数据库操作的帐户。
细分高价值数据库
尽可能将它们与共享的多租户实例隔离,这样即使发生权限提升,一个租户上的低权限帐户也无法访问另一个租户的数据。
对所有 cPanel 帐户应用最小权限原则
检查默认权限模板,确保新帐户不会被授予他们不需要的数据库管理访问权限。
监控供应商和社区的信息披露
概念验证漏洞利用程序在最初发布后,往往会演变成更精细的攻击技术。
维护和测试数据库备份
因此,如果在打补丁之前发生攻击,则无需支付赎金或承受长时间停机即可恢复。
AppTrana 对 CVE-2026-58048 的覆盖范围
AppTrana可保护客户免受此 cPanel 漏洞的利用。它能够检测并阻止针对 cPanel & WHM 中易受攻击的数据库重命名功能的恶意请求,从而在权限提升发生之前将其阻止。
AppTrana 通过在边缘拦截这些攻击尝试,有助于降低未经授权的根级数据库访问风险以及由此可能导致的更广泛安全漏洞。这为托管环境提供了一层保护层,同时供应商补丁也在进行验证和部署。