WPvivid Backup & Migration WordPress 插件存在严重漏洞,未经身份验证的攻击者可利用该漏洞在暴露的网站上上传并执行任意 PHP 文件。该漏洞编号为 CVE-2026-1357,影响插件的易受攻击版本,并允许攻击者通过网络访问的备份和迁移工作流程功能执行远程代码。
WPvivid 拥有超过 90 万个活跃安装,广泛部署在生产环境 WordPress中。由于该漏洞无需身份验证即可直接执行服务器端代码,因此运行受影响版本的面向互联网的网站面临着被完全攻破的直接风险。
CVE-2026-1357是什么?
风险分析
严重程度: 危重
CVSS v3.x 基本评分: 9.8
向量: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
漏洞利用程序已公开: 是;
漏洞利用复杂度: 低
受影响产品: WPvivid Backup & Migration WordPress 插件;
受影响安装: 超过 90 万个活跃站点
CVE-2026-1357 是 WPvivid Backup & Migration 插件中一个远程代码执行漏洞,该漏洞源于其备份接收机制的缺陷。攻击者可利用此漏洞发送精心构造的 HTTP 请求,从而在服务器上上传并执行任意 PHP 文件。
由于受影响的功能可远程访问且不强制进行身份验证,因此利用该功能只需极少的资源。公开的漏洞利用代码进一步增加了针对未打补丁的 WordPress 部署进行自动化扫描和大规模攻击的风险。
成功利用此漏洞可在 WordPress 环境中执行任意 PHP 代码,导致:
- 保密性影响:访问数据库内容、配置文件和存储的密钥
- 完整性影响:上传和执行恶意代码的能力
- 可用性影响:网站损坏、中断或服务完全丧失
如果不加以修补,该漏洞可能导致整个网站被攻陷。
WordPress 中 CVE-2026-1357 的根本原因
CVE-2026-1357 是插件备份处理逻辑中两个缺陷共同作用的结果。
1. 解密错误时未能停止
该插件使用 openssl_private_decrypt() 函数处理传入备份数据的加密会话密钥。如果解密失败,程序应该终止。然而,该函数返回 false,并将此值传递给 phpseclib 的 AES 实现。
phpseclib 将布尔值 false 解释为空字节字符串,从而生成可预测的加密密钥。这种行为破坏了预期的加密保护,使攻击者能够可靠地构建绕过加密安全措施的有效载荷。
2. 文件名清理不充分
解密后,该插件会处理从攻击者控制的输入中派生的文件名。这些文件名没有经过适当的清理,以防止出现诸如 ../ 之类的目录遍历序列。
这使得攻击者能够:
- 退出预期的备份目录
- 将文件写入 WordPress 安装目录中的任意位置
- 将可执行的 PHP 文件放置在 Web 可访问的路径中
可预测的解密行为和不足的路径验证相结合,使得未经身份验证的文件上传能够直接执行。
CVE-2026-1357 的利用流程
CVE-2026-1357 漏洞无需身份验证即可远程利用,并遵循结构化的执行路径。由于该漏洞的功能通过 HTTP 协议暴露,因此无需 WordPress 凭据。
攻击通常按以下步骤进行:
- 针对端点
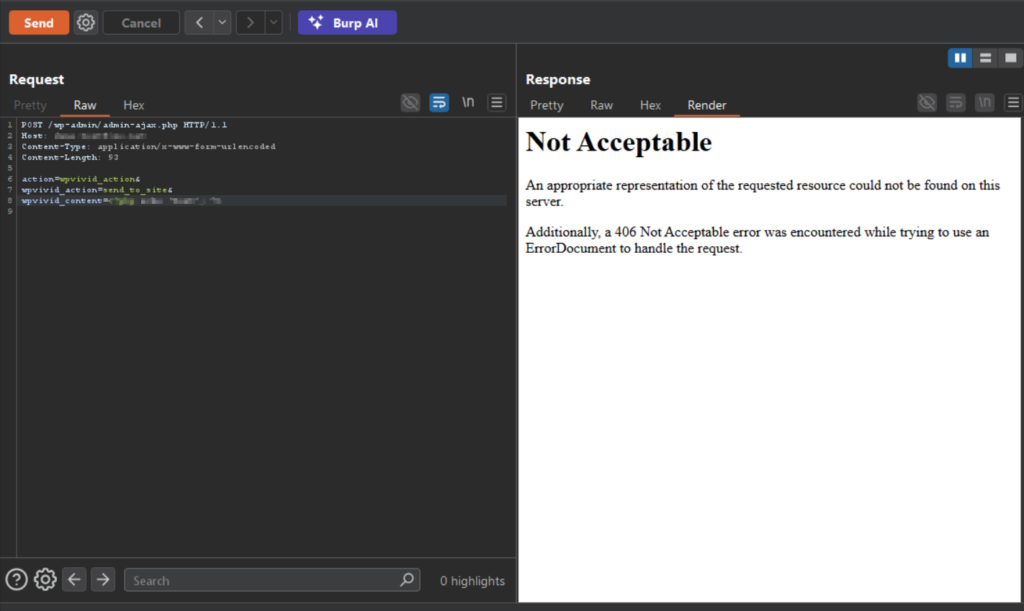
A 精心构造的 HTTP 请求被发送到用于备份传输操作的 wpvivid_action=send_to_site 端点。 - 强制 RSA 解密失败:
此请求旨在破坏插件的 RSA 解密逻辑。插件不会拒绝输入,而是错误地处理了失败情况。 - 滥用可预测的空字节密钥
由于错误处理不当,攻击者利用空字节密钥处理其控制的数据,从而绕过预期的加密检查。 - 在文件名中注入目录遍历
攻击者提供一个包含遍历序列的文件名,以逃逸到指定的备份目录。 - 编写恶意 PHP 文件。
有效载荷被写入目标路径之外的可通过 Web 访问的位置。 - 执行有效载荷
攻击者直接访问上传的文件,触发服务器上的任意 PHP 代码执行。
由于该端点可远程访问且未经身份验证,因此可以对暴露的 WordPress 网站进行自动扫描和大规模攻击。
受影响版本
CVE-2026-1357 影响 WPvivid Backup & Migration 插件 0.9.124 之前的版本。
运行早期版本的站点仍然容易受到攻击,特别是启用了“从另一个站点接收备份”功能并通过网络访问该功能的情况。
版本 0.9.124 包括:
- 正确处理RSA解密失败
- 严格验证文件路径
- 强制执行上传操作允许的文件类型
管理员应立即核实所有环境中已安装的 WPvivid 版本,并立即升级受影响的实例。
CVE-2026-1357 – 缓解和补救指南
针对 CVE-2026-1357 最有效的修复方法是将 WPvivid Backup & Migration 升级到 0.9.124 或更高版本,该版本已修复了未经身份验证的文件上传和执行漏洞。由于该漏洞允许在未经身份验证的情况下直接执行 PHP 代码,因此应立即优先进行修补。
除了升级之外,组织还应采取以下加固措施:
- 如果并非必须,请禁用备份接收功能。任何接收入站备份文件的功能都会增加风险,除非出于操作需要,否则不应保持启用状态。
- 限制对备份和管理端点的访问。尽可能将访问限制在受信任的IP地址范围内,强制执行身份验证控制,并确保这些端点无法公开访问。
- 进行文件完整性检查。检查 WordPress 安装目录,特别是上传路径和插件路径,是否存在意外的或最近修改过的 PHP 文件,这些文件可能表明存在安全漏洞。
- 审核 Web 服务器和应用程序日志。查找针对 WPvivid 相关端点的可疑 POST 请求,特别是涉及文件上传参数或负载大小异常的请求。
- 实施WAF防护。WAF规则可以帮助检测和阻止恶意文件上传尝试或与漏洞利用相关的异常请求模式。
鉴于此漏洞允许未经身份验证的服务器端代码执行,修复工作应首先侧重于补丁部署,然后进行验证检查,以确认系统中没有残留恶意工件。